
Šef policije ne pošilja sodnih pozivov
S policije občane opozarjajo, da so znova začela krožiti lažna sporočila, ki jih v imenu policije pošiljajo spletni goljufi. Tokrat imajo lažni sodni pozivi lažen podpis v. d. generalnega direktorja policije. O novih oblikah spletnih prevar poročajo tudi banke, tokrat goljufi zlorabljajo QR-kode.
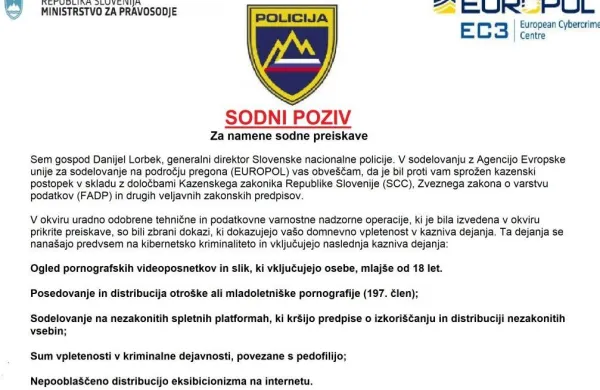
Lažni sodni poziv ima tokrat podpis Danijela Lorbka.
Vir: PolicijaSLOVENIJA • Najnovejšo različico “sodnega poziva” naj bi podpisal vršilec dolžnosti generalnega direktorja policije Danijel Lorbek, goljufi pa so znova zlorabili tudi uradna znaka Europola in Ministrstva za pravosodje. “Takšna lažna sporočila, ki so z namenom prevare poslana na več e-naslovov, nimajo nobene povezave s slovensko policijo, njenimi zaposlenimi in Europolom. Vse uporabnike zato ponovno opozarjamo, naj bodo previdni in naj se ne odzivajo na tovrstna sporočila,” so včeraj poudarili v objavi na spletni strani Slovenske policije.
V zadnjih nekaj letih so zaznali veliko tovrstne pošte. Spletni goljufi jo običajno iz tujine pošiljajo na večje število elektronskih naslovov in poskušajo z morebitnimi žrtvami vzpostaviti stik, nato pa izmišljene kršitve še stopnjujejo. Z zlorabo imen in simbolov javnih institucij (policije, Europola in podobno) želijo sporočilu dodati verodostojnost, predvsem pa prejemnike takšnih lažnih sporočil prestrašiti.
Goljufi v lažnem sodnem pozivu prejemnike obveščajo, da je bil proti njim sprožen kazenski postopek ter da so bili v okviru prikrite preiskave zbrani dokazi, ki potrjujejo njihovo domnevno vpletenost v kazniva dejanja. Omenjajo, da gre za kibernetsko kriminaliteto, predvsem pa za “posedovanje in distribucijo otroške in mladoletniške pornografije”. Omenjajo stroge kazni, od pet do deset let zapora in globo v višini 75.000 evrov. Prejemniki bi morali na lažni sodni poziv odgovoriti v 48 urah, sicer naj bi jim grozila takojšnja aretacija.
Nova oblika goljufij prek QR-kod
Z banke Intesa Sanpaolo občane opozorjajo na novejšo obliko phishinga prek QR-kod. Poudarjajo, da so QR-kode so postale nepogrešljiv del sodobnega vsakdana. Z njimi plačujemo parkirnino, prevzemamo pakete, dostopamo do jedilnikov v restavracijah, nameščamo aplikacije ... Zaradi njihove priročnosti jim pogosto zaupamo brez posebnega premisleka.
Prav to zaupanje izkoriščajo spletni goljufi s prevaro, imenovano quishing. Beseda quishing je sestavljena iz izrazov QR in phishing. Gre za obliko spletne prevare, pri kateri napadalci namesto običajne spletne povezave uporabijo QR-kodo. Ko prejemnik kodo skenira, ga preusmeri na lažno spletno stran, ki je lahko na videz skoraj povsem enaka spletni strani banke, dostavne službe, spletne trgovine ali druge organizacije. Namen takšnih spletnih strani je pridobiti osebne podatke, prijavne podatke za spletne storitve, podatke o plačilnih karticah ali celo namestiti zlonamerno programsko opremo na uporabnikovo napravo.
“Quishing velja za eno najhitreje rastočih oblik spletnih prevar. Eden od razlogov je, da uporabniki pri QR-kodah pogosto ravnamo manj previdno kot pri običajnih spletnih povezavah. Če smo se pri elektronski pošti že naučili preverjati pošiljatelje in sumljive povezave, QR-kode še vedno pogosto dojemamo kot varen in zaupanja vreden način dostopa do vsebin. Prav na to računajo tudi spletni goljufi,” opozarjajo na banki.
Ko kodo skeniramo, običajno ne vidimo takoj, kam vodi. Ker QR-kode povezujemo s priročnostjo in hitrostjo, jim instinktivno bolj zaupamo. Cilj spletnih goljufov pa je uporabnika čim hitreje prepričati, da obišče lažno spletno stran in tam vnese občutljive podatke. Prevaranti iščejo predvsem mesta, kjer ljudje pogosto in hitro uporabljajo QR-kode. Zato na banki občanom svetujejo, naj bodo še posebej previdni pri parkirnih avtomatih, oglasnih plakatih in letakih, restavracijskih menijih, prevzemnih mestih paketov, elektronskih sporočilih, SMS-sporočilih ter objavah na družbenih omrežjih. •