Kibernetski napadi vse bolj povezani z umetno inteligenco
Kibernetski napadi so vse pogostejši, napadalci pa čedalje bolj iznajdljivi. Niti najnaprednejša tehnologija sama po sebi ne zagotavlja varnosti, ključni pa ostajajo ljudje - njihove odločitve, znanje, odgovornost in sodelovanje. Prav zato letošnji slogan konference Infosek z več kot 800 udeleženci, ki jo te dni gosti Nova Gorica, ni le sporočilo, ampak odraža osrednjo nit celotnega programa.
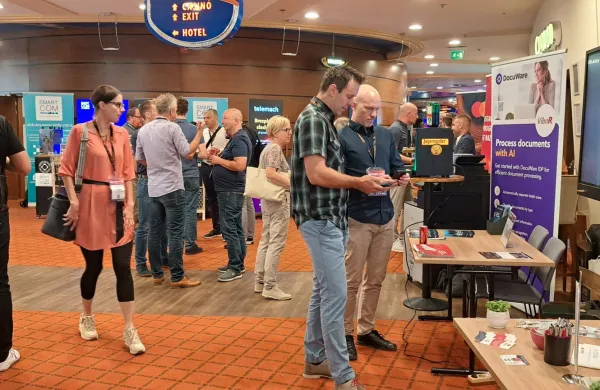
Letošnji Infosek ima več kot 800 udeležencev.
Foto: Katja Željan“Ko smo pred 24 leti pripravili prvo konferenco Infosek, so se mnogi čudili, kdo se s kibernetsko varnostjo sploh ukvarja. Danes se vsi zavedamo, kako pomembna je kibernetska varnost. Ta se v zadnjem času veliko prepleta z umetno inteligenco: po eni strani se umetne inteligence poslužujejo hekerji, hkrati pa umetno inteligenco uporabljamo tudi pri zaščiti pred njihovimi napadi,” poudarja Aleksander Šinigoj, direktor podjetja Palsit. Kot opozarja, je na koncu še vedno prav človek tisti, ki naredi napako, ko klikne na določeno sporočilo ali priponko. “Včasih kar malo pozabljamo, kako ranljivi smo ljudje. Tarče napadov pa niso le direktorji in sistemski administratorji, temveč je to lahko tudi poslovna sekretarka ali kdo drug, pri katerem napadalci izkoristijo neprevidnost,” izpostavlja.
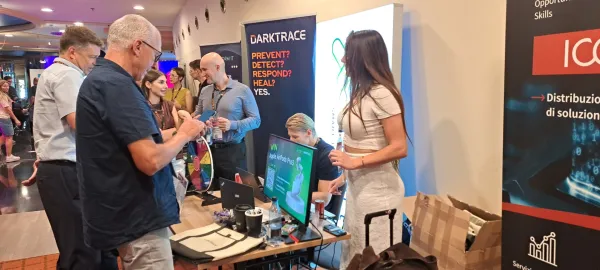
Letošnji Infosek ima več kot 800 udeležencev.
Foto: Katja ŽeljanNajveč je t.i. phishing napadov
In kateri kibernetski napadi so trenutno najpogostejši? Kot pravi Marko Kašić, vodilni ICT inženir v podjetju A1 Slovenija, je največ t.i. phishing napadov. Gre za napade, pri katerem napadalci zavedejo žrtev, da jim sporoči različne občutljive podatke. Tipičen phishing napad se prične z elektronskim sporočilom, ki na prvi pogled izgleda, kot da ga je poslal ponudnik storitve. V sporočilu nas z različnimi razlogi poskušajo prepričati, da kliknemo na povezavo v sporočilu ali pa odpremo priponko. Sporočilo je napisano na tak način, da terja hitro ukrepanje, drugače se bo zgodilo nekaj neprijetnega, npr. da nam bo onemogočen dostop do storitve ali sredstev na bančnem računu.
“Že en sam klik je povsem dovolj, da spustite napadalca v svoje okolje, ta pa bo potem naredil svoje,” opozarja Kašič. Po njegovih besedah so zelo pogoste tudi kraje identitet. “Glede na to, da se vsi tehnološko selimo v neke oblake, so tudi napadi na te identitete zelo pogosti,” opozarja. Dodaja še, da število kibernetskih napadov narašča, napadalci pa so čedalje bolj iznajdljivi. “V prihodnje bo še zanimivo, saj bodo napadalci iznašli nove in nove načine, pa še čedalje hitrejši bodo,” napoveduje.
Ranljiva so tudi industrijska okolja
Gašper Burjek iz oddelka za kibernetsko varnost Telekoma Slovenije medtem poudarja, da so nadvse ranljiva tudi industrijska okolja, denimo oddaljeni dostopi zunanjih vzdrževalcev do strojev in industrijskih sistemov. Ti morajo biti po njegovih besedah natančno popisani in nadzorovani, saj lahko napadalci ranljivost dobavne verige izkoristijo za vstop neposredno v industrijski proces oziroma proizvodno linijo. Pri zaščiti takšnih okolij uporabljajo tudi sisteme za zaznavanje anomalij, ki promet spremljajo pasivno, saj so industrijska omrežja preveč občutljiva, da bi jih bilo mogoče spremljati na enak način kot klasična informacijska okolja.
Sicer pa se z večjo povezanostjo naprav povečuje tudi tveganje za kibernetske napade, eden pomembnejših varnostnih ukrepov, ki ga podjetje lahko sprejme oziroma izvede, pa je penetracijski test. Po besedah Boštjana Špehonje, direktorja podjetja GO-LIX, ki se ukvarja z varnostnimi pregledi in penetracijskimi testi, gre pri slednjih za nadzorovan varnostni preizkus, pri katerem etični hekerji poskušajo izkoristiti morebitne ranljivosti v informacijskih sistemih podjetja. Razlika med resničnim napadalcem in etičnim hekerjem je ta, da prvi išče finančno korist oziroma želi škodovati podjetju, drugi pa podjetje kot naročnika opozori na ranljivosti in predlaga izboljšave.
Po besedah Špehonje je povpraševanja po penetracijskih testih vse več, njihove zmogljivosti pa so zapolnjene že do konca leta. Sicer pa je kibernetsko varnost po njegovih besedah treba obravnavati skozi tri stebre, tehnologijo, procese in ljudi. Poleg človeških napak so namreč ranljivi tudi sami sistemi, ki jih je treba sproti posodabljati in odpravljati njihove pomanjkljivosti. •